Svarbu verslui:
- Rizika reali ir skubi. Įsilaužėliai gali perimti svetainę, o atakos kodas jau sklinda internete.
- Problemą sprendžia hostingo tiekėjas, ne jūs. WordPress ar įskiepių atnaujinimas nepadeda. PHP versijos perjungimas nepataisytame serveryje irgi nepadeda.
- Planuokite perėjimą į PHP 8.3+.
- Jeigu reikia pagalbos parašykite mums.
Trumpai: kas nutiko su PHP
Spalio 21 d. PHP komanda ištaisė dvi kritines spragas (CVE-2026-109618 ir CVE-2026-109619, dar vadinamas „php2shell“), kurios leidžia įsilaužėliui nuotoliniu būdu paleisti savo kodą jūsų svetainės serveryje. Pavojingumas įvertintas 9,2 balo iš 10.
PHP – tai programavimo kalba, kuria veikia didžioji dalis svetainių: WordPress, WooCommerce, Joomla, Drupal, Laravel, Magento ir kitos. Pažeidžiamos visos PHP versijos nuo bent 5.4 iki šių pataisytų leidimų: 8.5.12, 8.4.27, 8.3.36 ir 8.2.35.
Kodėl skubu: spragos detalės nutekėjo anksčiau laiko, o vienos iš jų išnaudojimo kodas jau sklido internete dar prieš paskelbiant pataisymą. Blogiausiu atveju įsilaužėlis gali perimti svetainę, pavogti duomenis arba ją išjungti. Jums nereikia nieko spausti ar atsisiųsti – užpuolimui pakanka specialiai suformuotos užklausos į jūsų svetainę.
Svarbiausia: problema sprendžiama serveryje, ne svetainėje
Spraga yra pačiame PHP, todėl ją ištaiso tik serveryje įdiegtas pataisytas PHP. Tai darbas jūsų hostingo (prieglobos) tiekėjui arba tam, kas administruoja jūsų serverį.
Kas nepadeda:
- WordPress, temos ar įskiepių atnaujinimas. Jie veikia „virš“ PHP, o spraga yra po jais.
- PHP versijos perjungimas valdymo skydelyje, jei tiekėjas dar neįdiegė pataisymų. Perėjimas nuo nepataisytos 8.2 prie nepataisytos 8.5 saugumo neprideda – pažeidžiamos abi.
- „Priežiūros režimo“ (maintenance) įskiepis. Pagal PHP komandą, ataka gali suveikti dar prieš paleidžiant svetainės kodą, todėl įskiepis jos nesustabdo.
Kas padeda: hostingo tiekėjo įdiegti PHP pataisymai. Kol jų nėra, tiekėjas gali laikinai apsaugoti serverį ugniasienės taisyklėmis ir išjungdamas kai kuriuos PHP nustatymus, tačiau PHP komanda pabrėžia, kad pilnai apsaugo tik atnaujinimas.
Ką daryti pagal jūsų PHP versiją
Pirmiausia sužinokite, kokią PHP versiją naudoja jūsų svetainė. WordPress tai matosi meniu Įrankiai → Svetainės sveikata → Informacija → Serveris. Taip pat versiją rodo hostingo valdymo skydelis arba ją gali pasakyti jūsų svetainės prižiūrėtojas.
| PHP versija | Ar yra oficialus pataisymas? | Ką daryti |
| 8.2, 8.3, 8.4, 8.5 | Taip: 8.2.35, 8.3.36, 8.4.27, 8.5.12 |
Paklauskite tiekėjo, ar šios versijos jau įdiegtos. Jei taip – jūs apsaugoti. 8.2 palaikymas baigiasi 2026 m. gruodžio 31 d., tad planuokite perėjimą į 8.3 ar naujesnę. |
| 7.4, 8.0, 8.1 | Ne oficialaus leidimo, bet PHP komanda paskelbė pataisas, kurias tiekėjai gali įsidiegti patys | Būtinai paklauskite tiekėjo, ar pataisos pritaikytos būtent jūsų versijai. Kartu suplanuokite perėjimą į 8.3+, nes šios versijos nebegauna kitų saugumo pataisymų. |
| 5.x, 7.0–7.3 | Ne. PHP komanda šioms versijoms pataisų neteikia | Apsauga priklauso tik nuo jūsų tiekėjo: dalis jų (pvz., „Interneto vizija“, Hostinger) pataisas pritaikė savo jėgomis. Jei tiekėjas to nepadarė, vienintelis ilgalaikis sprendimas – atnaujinti PHP ir pritaikyti svetainės kodą naujai versijai. |
Atkreipkite dėmesį: versijos numeris ne visada parodo, ar pataisa įdiegta. Kai kurie serveriai ir senesnės versijos gauna pataisas nekeičiant numerio, todėl patikimiausia – tiesiai paklausti tiekėjo.
Jei jūsų tiekėjas pataisas jau įdiegė, perėjimas į PHP 8.3 ar naujesnę vis tiek rekomenduojamas: senos versijos negauna ir kitų saugumo pataisymų. Prieš keičiant versiją reikia patikrinti, ar su ja veikia jūsų tema ir įskiepiai, nes kitaip svetainė gali nustoti veikti.
Jei jūsų svetainė pas „Interneto viziją“ ar „Hostinger“
EASYSEO agentūra gavo oficialius pranešimus iš abiejų tiekėjų. Jų bendrinio (shared) hostingo klientams papildomai nieko daryti nereikia.
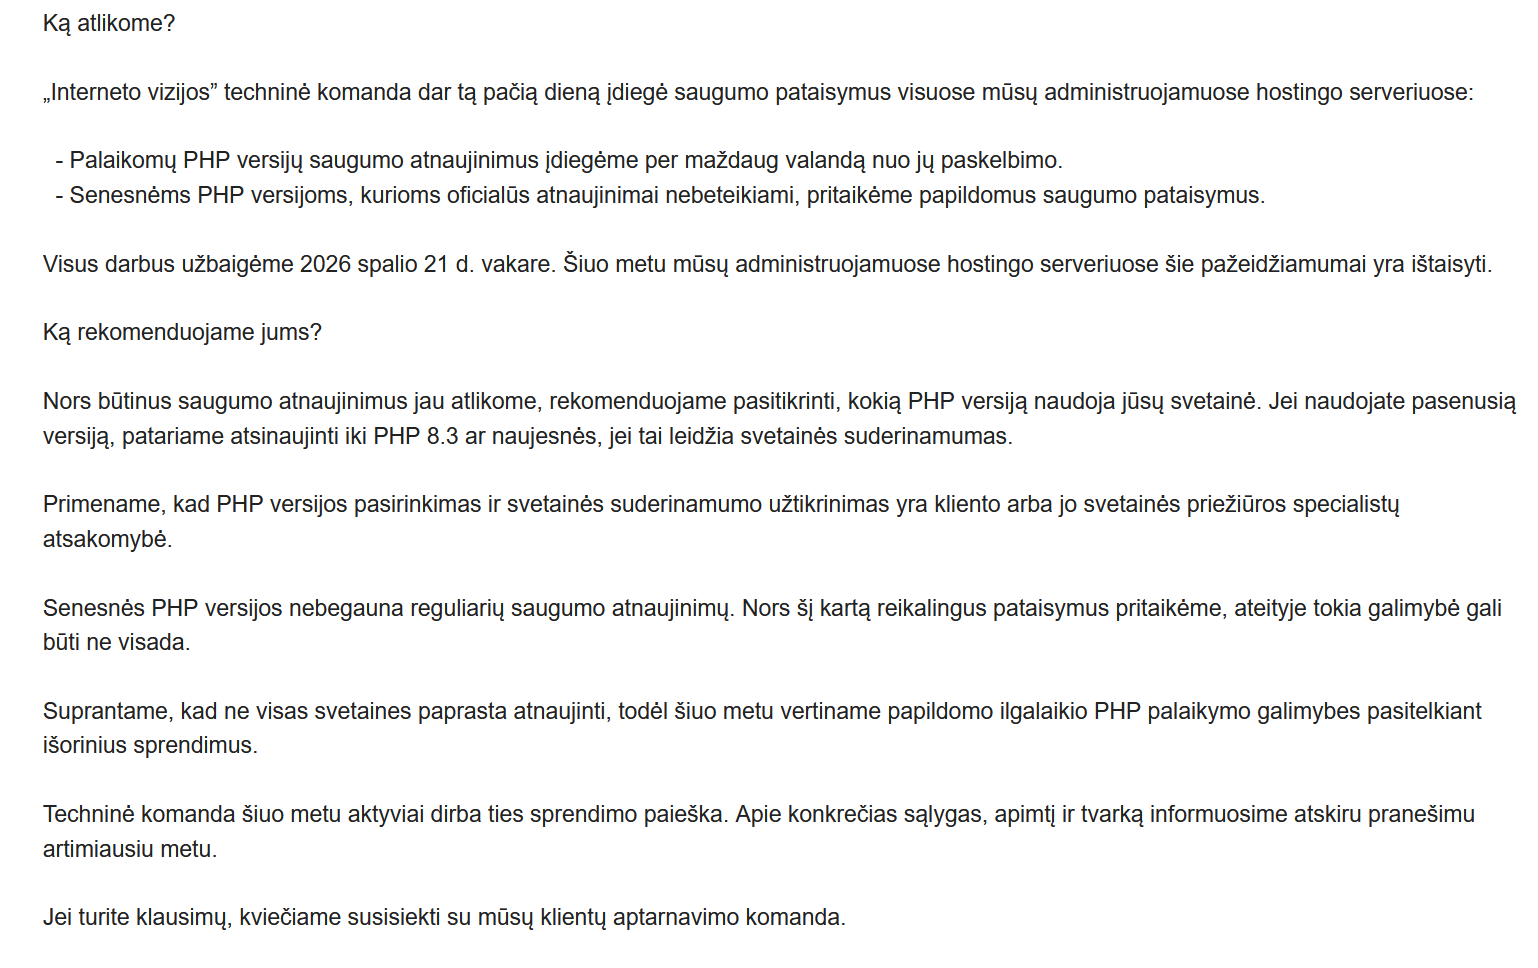
„Interneto vizija“ pranešė, kad pataisymus visuose savo administruojamuose hostingo serveriuose įdiegė dar spalio 21 d.: palaikomoms PHP versijoms – maždaug per valandą nuo paskelbimo, o senesnėms versijoms pritaikė papildomus pataisymus. Darbai baigti tą patį vakarą. Tiekėjas primena, kad PHP versijos pasirinkimas yra kliento atsakomybė, ir rekomenduoja pereiti į PHP 8.3 ar naujesnę, jei svetainė tai leidžia.
Hostinger pranešė, kad užblokavo jau sklandančias atakas ugniasienės taisyklėmis, išjungė vieną iš atakos kelių ir diegia pataisytas PHP versijas visame tinkle. Jų teigimu, apsauga taikoma visoms PHP versijoms, įskaitant senas – nuo 5.2 iki 8.5.
Išimtis – VPS ir nuosavi serveriai. Jei turite VPS ar dedikuotą serverį ir PHP valdote patys (arba jį valdo jūsų IT partneris), tiekėjo apsauga jums netaikoma – PHP reikia atnaujinti patiems ir nedelsiant.
Jei jūsų hostingo tiekėjas kitas
Nelaukite, kol tiekėjas parašys pats – kai kurie apie tai skelbia tik socialiniuose tinkluose arba visai nekomunikuoja. Per artimiausią dieną atlikite šiuos žingsnius:
- Sužinokite savo serverio PHP versiją (kaip – aprašyta aukščiau).
- Parašykite tiekėjui ir paprašykite raštiško patvirtinimo. Galite naudoti šį tekstą:
Sveiki, spalio 21 d. paskelbtos kritinės PHP spragos CVE-2026-109618 ir CVE-2026-109619. Mūsų svetainė [domenas] naudoja PHP [versija]. Prašome patvirtinti, ar jūsų serveriuose šiai versijai jau įdiegti saugumo pataisymai, o jei ne – kada jie bus įdiegti. Ačiū. - Pasidarykite naują atsarginę kopiją (failų ir duomenų bazės) ir laikykite ją ne tame pačiame serveryje.
- Jei tiekėjas patvirtino – jūs apsaugoti. Toliau planuokite perėjimą į PHP 8.3 ar naujesnę.
- Jei tiekėjas neatsako per parą arba atsako, kad pataisymų nėra ir neplanuoja – rekomenduojama laikinai išjungti svetainę, kol pataisymas bus įdiegtas, arba svarstyti perkelti ją pas tiekėją, kuris problemą jau sprendė. Išjungti reikia serverio lygiu (per hostingo valdymo skydelį arba paprašius tiekėjo), o ne WordPress priežiūros įskiepiu.
Jei pastebite ką nors įtartino – nežinomus administratorius, keistus failus, peradresavimus į svetimus puslapius ar staigų svetainės sulėtėjimą – nedelsdami kreipkitės į tiekėją ir pakeiskite slaptažodžius.
Kaip galime padėti
EASYSEO klientams galime:
- patikrinti, kokia PHP versija naudojama jūsų svetainėje ir ar jūsų tiekėjas patvirtino pataisymus;
- patikrinti, ar svetainė veiks su PHP 8.3 ar naujesne, ir saugiai ją perkelti;
- atnaijinti serverio php versiją (pakeisti į naujesnę) , atnaujinti turinio valdymo versiją ir įskiepius.
Parašykite mums – atsakysime, ką konkrečiai reikia daryti su jūsų svetaine.
Rekomenduojamas skaitymas:
Šaltiniai
- PHP.net: saugumo pranešimas ir pataisyti leidimai (2026-10-21)
- PHP.net: išankstinis pranešimas apie saugumo leidimą (2026-10-20)
- Hostinger: apsaugos nuo php2shell spragų
- „Interneto vizijos“ pranešimas klientams, gautas el. paštu 2026-10-21